5 минут
Социальная инженерия: что это и какие цели преследует
Социальная инженерия представляет собой вид хакерских атак, где главная цель — человек. Системы можно защитить файрволами, антивирусами и другим софтом. Но все это бесполезно, если сам пользователь отдаст хакерам пароли или переведет деньги.
По сути, социальная инженерия — это психологическая манипуляция. Она помогает хакерам проникать в системы и получать выгоду. Зачем взламывать серверы, если один клик доверчивого пользователя откроет им доступ к самому важному?
Чаще всего методы социальной инженерии используют в двух типах реальных атак и еще в одном сценарии — для тестирования защиты.
Advanced Persistent Threats (APT) — цель не в разовой выгоде, а в постоянном доступе к данным и инфраструктуре. Такие атаки хитрые, длятся долго и всегда нацелены на человека. Например, письма от «клиентов» с вложениями: вы открываете файл — и вредоносное ПО попадает к вам на компьютер и оставляет бэкдоры.
Киберпреступления — цель выманить деньги. Достаточно успешно манипулировать одним человеком, чтобы получить доступ к счетам или убедить его самого перевести деньги мошенникам.
Пентестеры и Red Team — эти специалисты имитируют атаки, в том числе и с помощью социальной инженерии. Их нанимают компании, чтобы проверить, насколько уязвимы системы и сотрудники.
Как работает социальная инженерия
Атаки с помощью социальной инженерии всегда имеют продуманный сценарий и цель. Они редко направлены на топ-менеджеров — те обычно лучше подготовлены. Чаще всего жертвами становятся сотрудники среднего звена: бухгалетры, HR-менеджеры, разработчики. У них есть доступы и полномочия, но они не ждут атак постоянно.
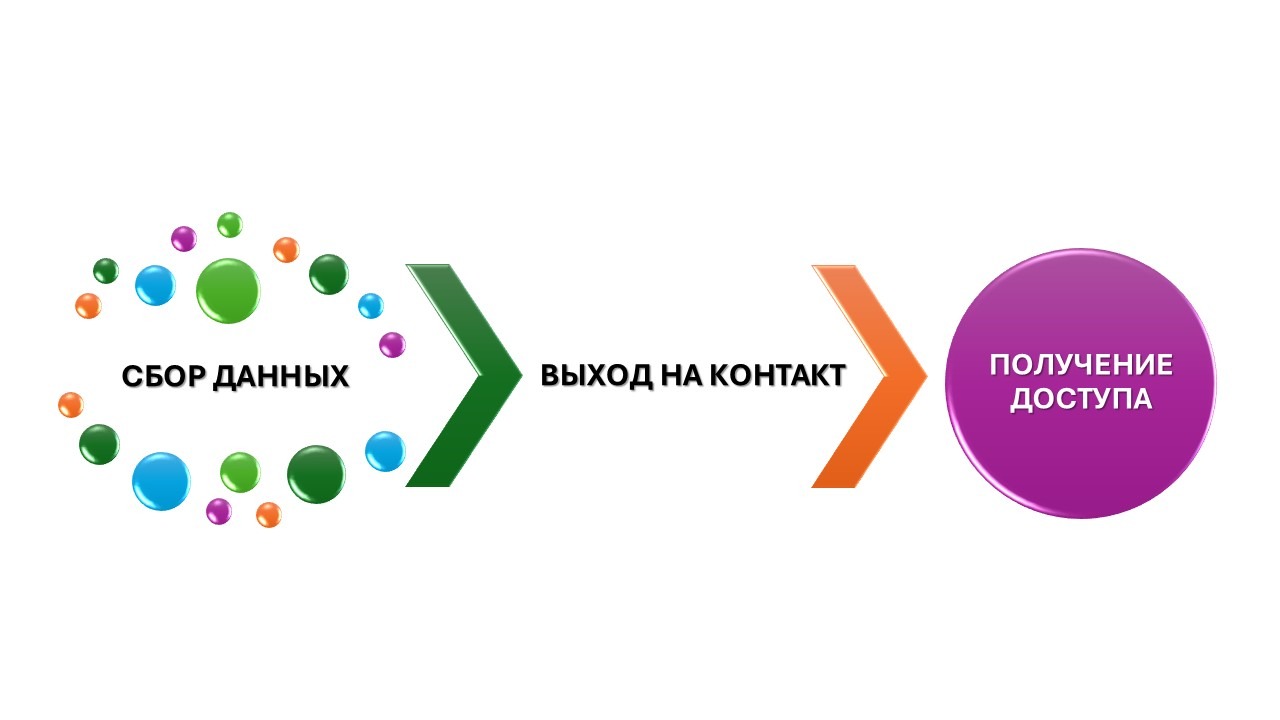
Сценарий атаки
Сбор данных
Разведка — основа социальной инженерии. Чаще всего хакерам хватает открытых источников:
Соцсети — здесь можно узнать, где и кем работает жертва, какие у нее хобби, с кем общается. Люди редко задумываются, что каждый их шаг в соцсетях — на виду.
Выступления — если человек участвовал в конференциях или давал интервью, он мог упомянуть планы компании, задачи, названия вендоров и клиентов.
Резюме — данные там могут быть устаревшими, но информация о прошлых проектах и ролях все равно полезна при выстраивании стратегии манипуляции.
Чаты — специалисты часто обсуждают технические проблемы и инструменты, просят советов, даже не подозревая, что их читают посторонние.
Пример: вы выложили пост на LinkedIn о том, что ваша компания меняет вендора. На следующий день приходит письмо от техподдержки этого вендора — с инструкцией по подключению. Название правильное, логотип на месте, стиль общения соблюден. Но в адресе почты вместо маленько латинской l стоит большая латинская I — визуально их не отличить. Вы переходите по ссылке, вводите корпоративные данные — и хакер получает постоянный доступ ко всем системам компании, куда есть доступ у вас.
Именно этот этап превращает случайную атаку в продуманную и убедительную манипуляцию.
Выход на контакт
После сбора данных наступает время активных действий. Хакеру нужно убедить вас совершить нужное действие. Для этого он может представиться техподдержкой, вендором, клиентом, сотрудником безопасности или даже вашим начальником — кем угодно, чтобы добиться желаемого.
Основные психологические приемы манипуляторов:
Срочность — вас пугают горящими сроками или требуют мгновенного решения. Это снижает способность критически мыслить.
Статус — злоумышленники притворяются начальством, важным клиентом или представителями органов власти. Так они внушают страх, уважение и доверие к запросу.
Визуальный шум — скаммеры часто добавляют в сообщения много профессиональных терминов. В таком потоке сложно трезво оценить, что именно требуется. Многие люди предоставляют данные, только чтобы не показаться некомпетентными.
Quid Pro Quo («услуга за услугу») — люди социальны по своей природе, им хочется помочь тому, кто уже помог им. Мошенник сначала дает совет (возможно, по проблеме, которую сам же и создал), а потом просит конфиденциальную информацию в ответ.
Получение доступа
Если манипуляция удалась, хакер получает доступ к внутренним системам — с помощью ваших учетных данных. Он может оставить бэкдоры, перемещаться по сети, устанавливать вирусы, трояны и другое вредоносное ПО. А если цель — деньги, то вывести средства со счетов компании или взять системы и данные в заложники до выкупа.
Методы и типы атак социальной инженерии
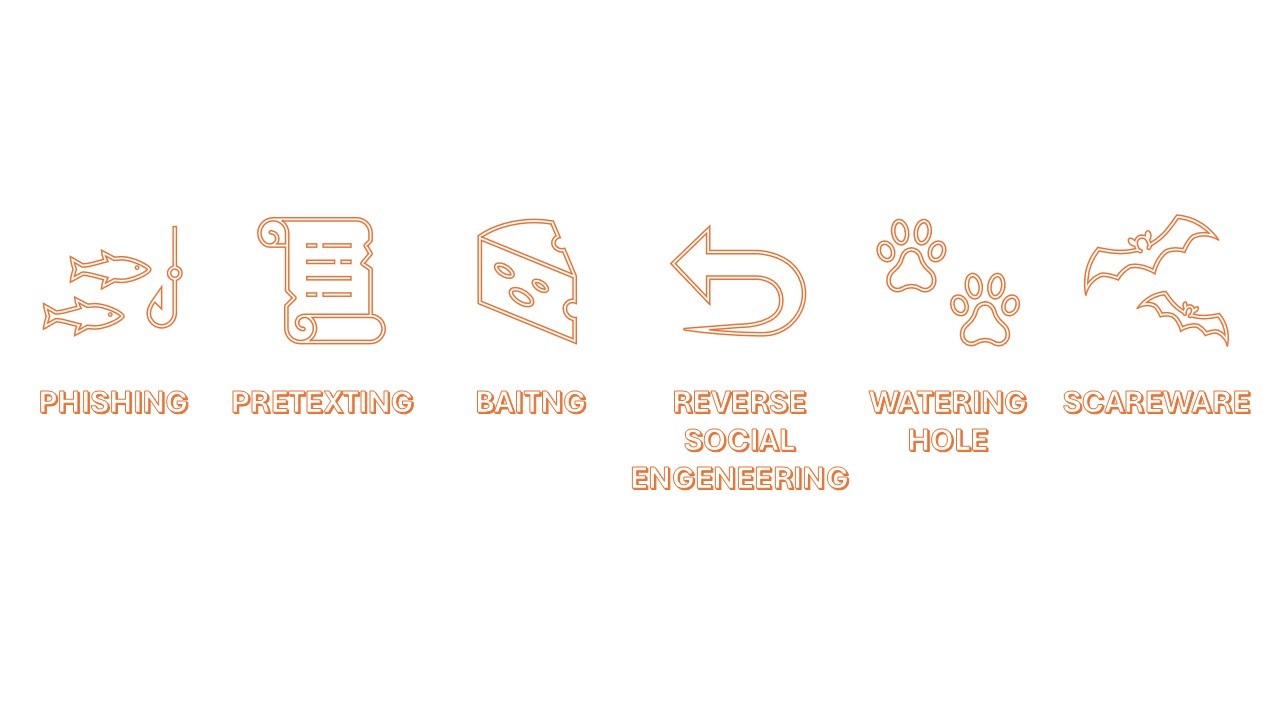
Основные виды атак
Часто несколько типов атак социальной инженерии используют одновременно
Способов много, особенно с учетом индивидуального подхода. Рассмотрим основные из них.
Phishing (Фишинг)
Вид атаки социальной инженерии, при которой злоумышленники выдают себя за того, кому жертва доверяет: друга, коллегу, начальника, банк, магазин или службу поддержки. Цель — заставить перейти по вредоносной ссылке или выдать конфиденциальную информацию.
Подвиды фишинга:
Spear phishing — атака на конкретного человека. Высоко персонализирована, требует хорошей подготовки.
Vishing (вишинг) — фишинг по телефону. Мошенники звонят и выманивают данные, представляясь сотрудником банка или родственником в беде.
Smishing (смишинг) — фишинг через сообщения (SMS, мессенджеры).
Pretexting (Претекстинг)
Атака с тщательно продуманной легендой. Злоумышленник правдоподобно объясняет, зачем ему нужна информация или доступ. Если фишинг давит на срочность и панику, то претекстинг ведет жертву по спланированному сценарию. Но часто эти методы совмещают.
Baiting (Бэйтинг)
Использует приманку: «забытую» флэшка с заманчивой надписью, супервыгодное предложение на сайте или поддельный QR-код для доступа к Wi-Fi. Стоит открыть — и устройство заражается вредоносным ПО, которое крадет данные или открывает хакерам доступ в систему.
Scareware (Страшилки)
Мошенники запугивают жертву: сообщают, что на устройстве обнаружены вирусы или по карте проходят подозрительные операции. Цель — заставить человека действовать импульсивно, не думая.
Watering Hole («Водопой»)
Здесь цель — не люди, а места. Хакеры изучают, какие сайты и сервисы вы часто посещаете, и взламывают их. Вы заходите по привычной ссылке, а на сайте уже вшит вредоносный скрипт. Он может определять жертв по IP-адресам или cookies. Вы не ждете угрозы, потому что пользуетесь этим ресурсом каждый день.
Reverse social engineering
Атака на основе обратной психологии: жертву заставляют прийти к мошеннику самостоятельно. Например, сначала вам оказывают «услугу» (Quid pro quo), а потом просят об ответной. Или подделывают номер техподдержки.
Как защититься от социальной инженерии
Человеческий фактор не «проапгрейдишь», как файрволы. Психологическую манипуляцию можно подобрать почти к любому. Но повысить устойчивость к атакам — реально.
Проверяйте источники
Всегда перепроверяйте домены и e-mail адреса отправителей. Злоумышленники делают их максимально похожими на настоящие, но скопировать полностью не могут. Если вместо m написано rn, это можно заметить.
Берите паузу
Эмоции и спешка — основа социальной инженерии. Когда вы паникуете или торопитесь, вы меньше склонны критически мыслить и быть осторожным.
Если от вас требуют немедленных действий — это подозрительный сигнал. Прервите разговор или переписку, выдохните. Оцените ситуацию, проверьте информацию. Свяжитесь с тем, кем представлялись мошенники, по официальным телефонам.
Не сообщайте конфиденциальную информацию
Настоящие банки, государственные органы и службы никогда не спрашивают пароли, CVV-коды, PIN-коды или коды подтверждения, на которых прямым текстом написано «не сообщайте третьим лицам».
Если вас убеждают их раскрыть — это мошенники. Запомните: конфиденциальную информацию никто не имеет права знать, кроме вас.
Улучшайте техническую защиту
Социальная инженерия нацелена на человека, но современные технологии могут остановить злоумышленников, даже если они уже получили какие-то данные. Так многофакторная аутентификация не даст доступа к аккаунту, даже если вы выдали логин и пароль. Антифишинговые фильтры в почте заблокируют большинство атак еще до того, как они дойдут до адресата.
Обучайте сотрудников и себя
Насмотренность — один из самых эффективных способов защиты от атак социальной инженерии. Регулярные тренинги (делайте их разнообразными) и симуляции атак помогают людям оставаться начеку и сразу отмечать подозрительные письма как спам, а не кликать по ним.
А чтобы научиться защищать системы профессионально — с нуля до этичного взлома, — подойдет курс ProductStar «Профессия Белый хакер».
Что делать, если вы уже стали жертвой атаки
Жертвой может стать каждый. Хороший манипулятор найдет подход даже к очень подозрительному человеку. Если вы поняли, что передали данные мошенникам:
Как можно скорее смените пароли. Начните с самых важных аккаунтов: «Госуслуги», банковские приложения, корпоративные системы.
Свяжитесь с техподдержкой сервисов, которые оказались скомпрометированы. Используйте только официальные телефоны, чтобы снова не нарваться на мошенников.
Если злоумышленники получили ваши банковские данные — заблокируйте и перевыпустите все карты.
Попросите техподдержку применить дополнительные меры защиты для ваших аккаунтов и данных.
Запустите антивирусную проверку на всех устройствах. Если есть подозрение, что на устройства установили вредоносное ПО, возможно, потребуется полный сброс до заводских настроек или переустановка системы.
Если деньги уже украдены или произошла утечка информации — обратитесь в полицию с заявлением.
К сожалению, ничто из этого не дает 100% гарантии, что вы вернете деньги или восстановите данные. Но чем быстрее вы среагируете, тем больше шансов на благоприятный исход. По карйней мере, вы поможете другим: сервисы помечают номера и адреса, с которых с вами общались мошенники, как подозрительные и опасные.